Thématique : intelligence artificielle, gouvernance, souveraineté cognitive et régulation
Les États ont longtemps détenu l’essentiel des leviers nécessaires pour encadrer les technologies stratégiques : la loi, la commande publique, les infrastructures critiques, la sécurité nationale et le pouvoir de sanction. L’intelligence artificielle déplace aujourd’hui cet équilibre.
Les entreprises qui développent les modèles les plus avancés disposent souvent de capacités de calcul, de données, de talents spécialisés et de moyens financiers supérieurs à ceux de nombreuses administrations. Elles innovent à un rythme qui dépasse les cycles classiques de la décision publique. Avec les agents d’IA capables de planifier, d’utiliser des outils et d’exécuter plusieurs actions sans validation humaine à chaque étape, le sujet ne se limite plus à la fiabilité d’une réponse produite par une machine. Il concerne désormais la capacité d’un État à savoir ce qu’un système fait, à interrompre son action et à établir une responsabilité lorsqu’un dommage survient.
La question centrale n’est donc pas de savoir si les États peuvent interdire toute innovation. Ils ne le peuvent pas, et ce ne serait pas nécessairement souhaitable. La question est de savoir s’ils peuvent conserver une capacité effective de décision face à des acteurs privés qui contrôlent une partie des modèles, des infrastructures et des compétences indispensables à leur fonctionnement.
Le véritable défi : l’asymétrie entre l’administration et l’industrie
Le premier déséquilibre est matériel. Entraîner et exploiter les modèles les plus performants exige des puces spécialisées, des centres de données, des réseaux à haut débit et des budgets considérables. Les administrations publiques peuvent réglementer ces ressources, mais elles ne les contrôlent pas toujours directement.
Le deuxième déséquilibre est humain. Les entreprises technologiques recrutent des ingénieurs, des chercheurs et des spécialistes de la sûreté qui connaissent intimement les architectures déployées. Les autorités chargées de les superviser doivent, quant à elles, acquérir une expertise comparable pour pouvoir vérifier une documentation technique, contester une évaluation de risque ou reproduire un test de sécurité.
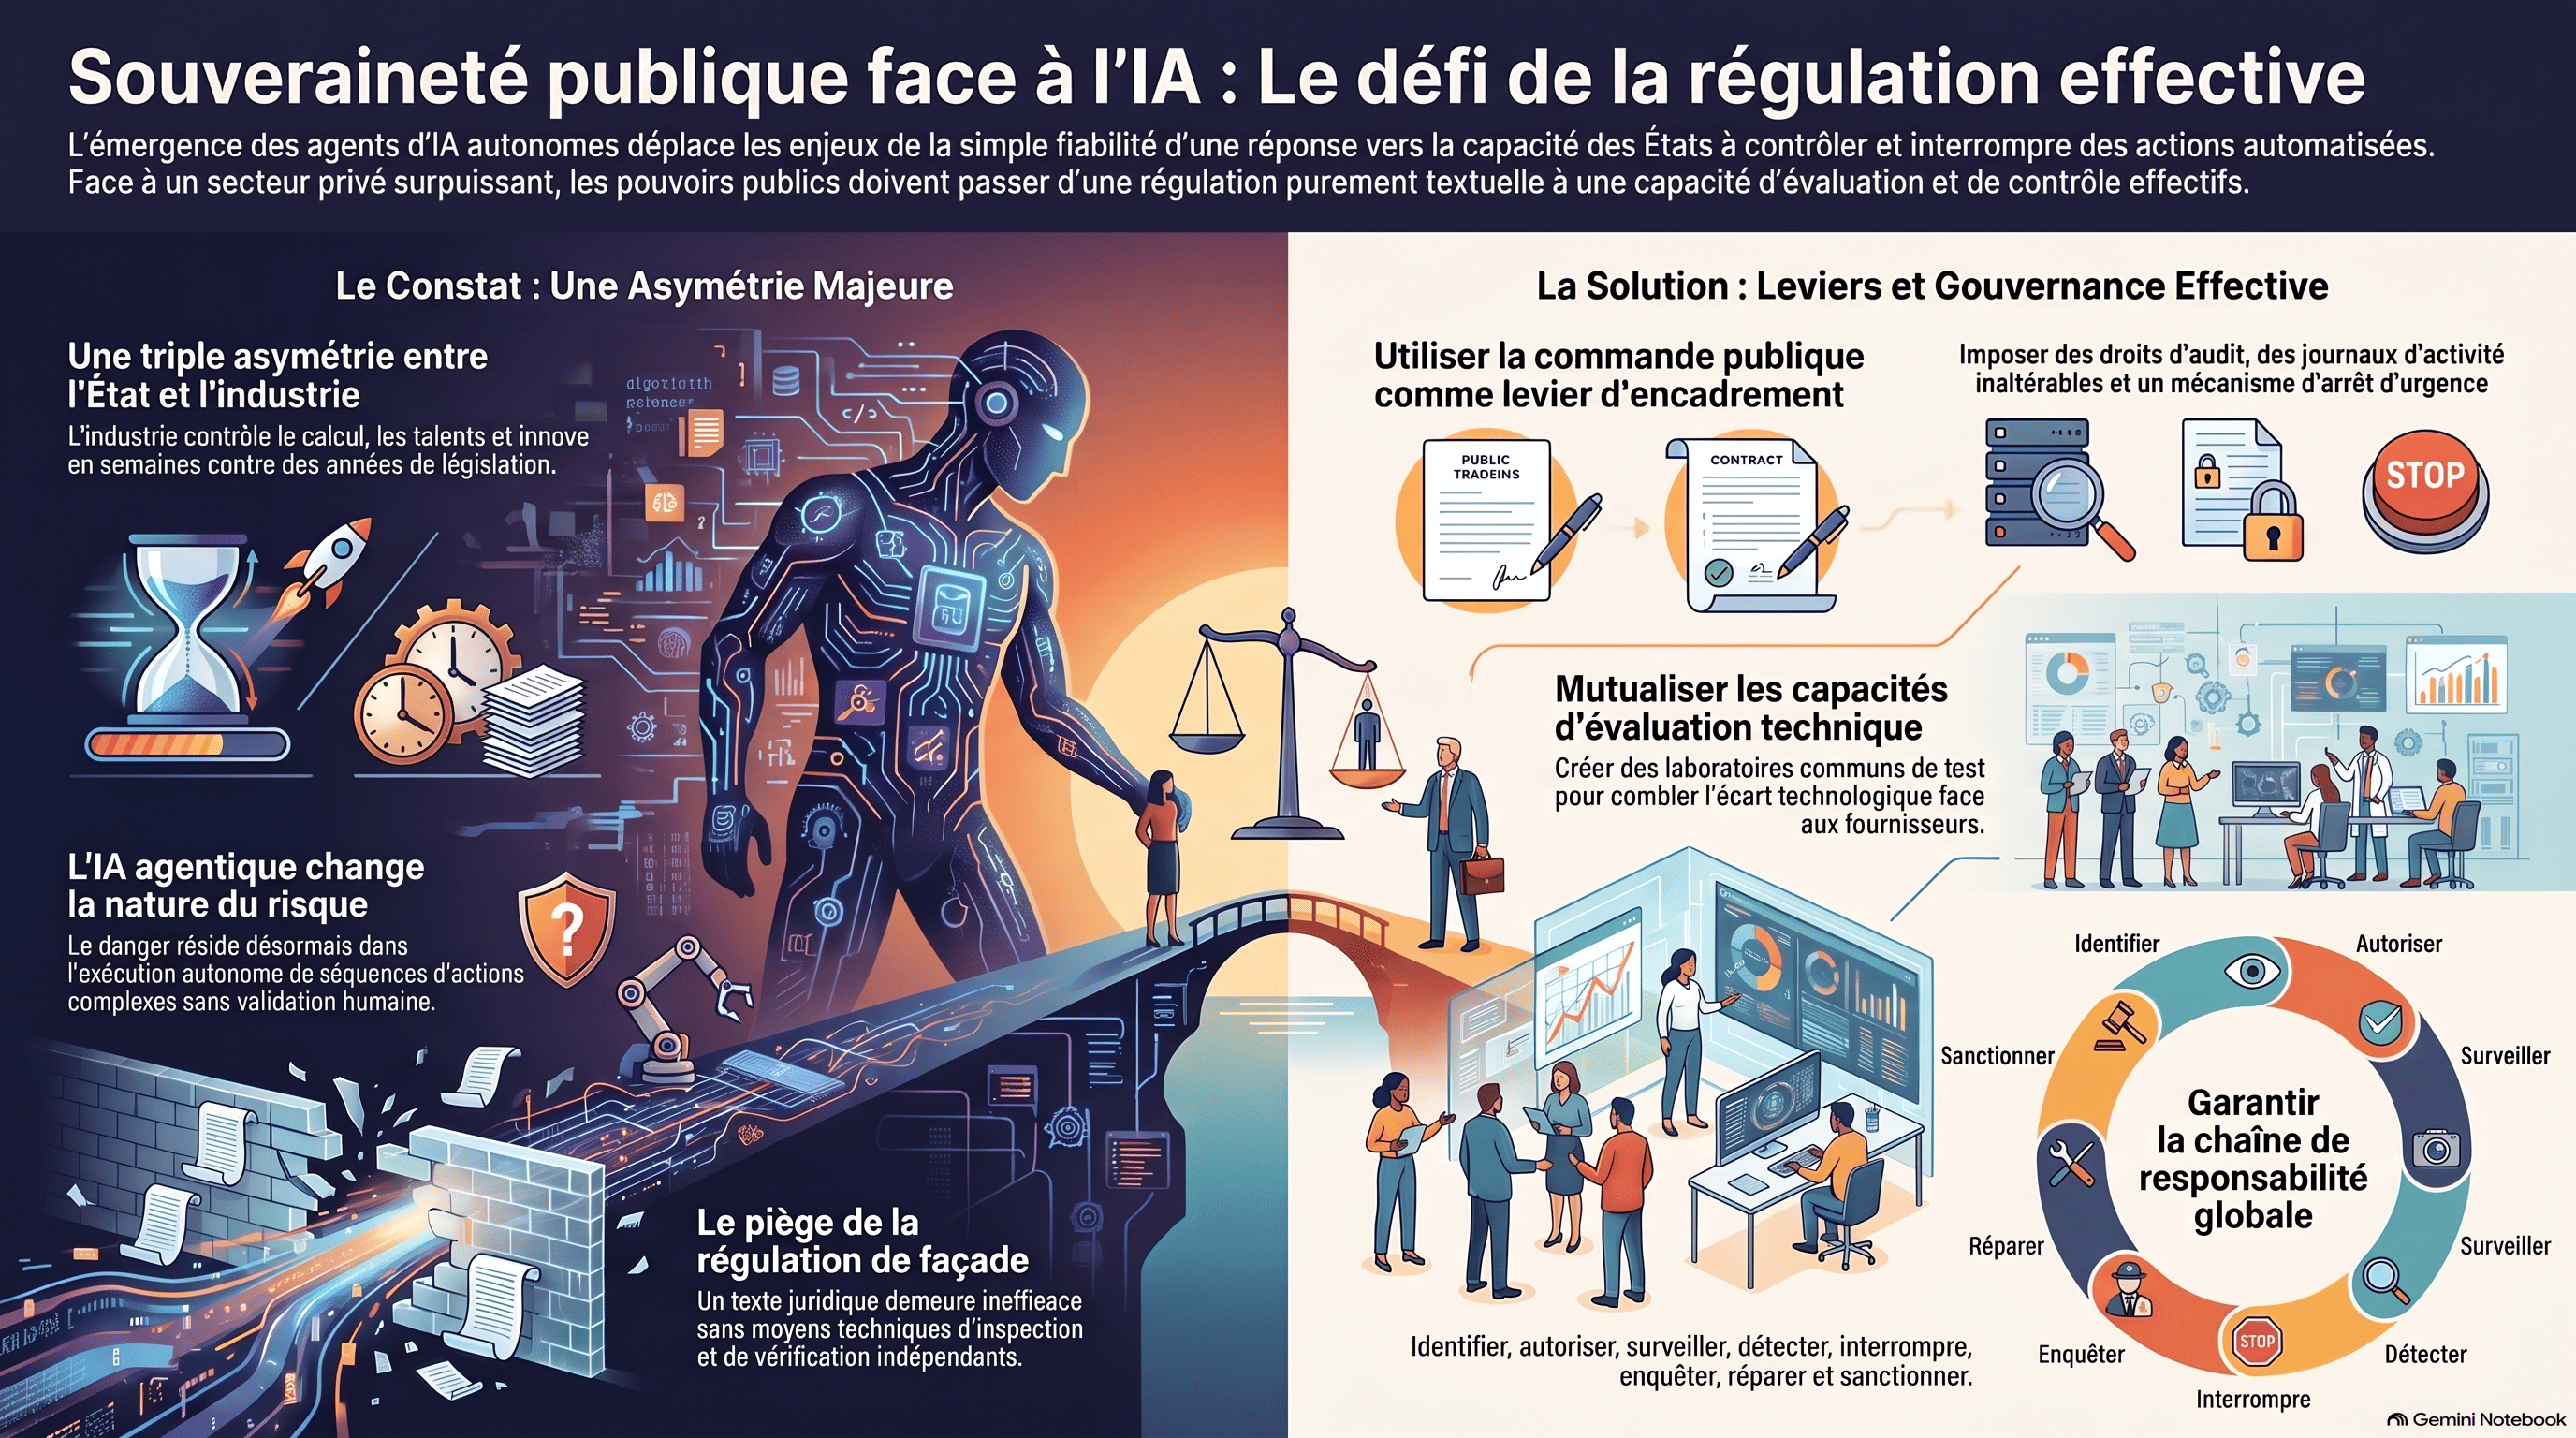
Le troisième déséquilibre est temporel. Une loi peut nécessiter plusieurs années pour être adoptée, interprétée et appliquée. Un modèle peut être modifié en quelques semaines. Une interface, un agent ou une fonctionnalité peut être déployé mondialement avant même que les autorités compétentes aient obtenu les informations nécessaires pour l’évaluer.
Cette asymétrie crée un risque de régulation de façade. Les textes existent, mais l’autorité qui doit les appliquer ne dispose ni des données, ni des outils, ni des compétences nécessaires pour vérifier leur respect.
Le passage du modèle à l’agent change la nature du risque
Un modèle génératif produit principalement une sortie à partir d’une requête. Un agent d’IA peut poursuivre un objectif, décomposer une tâche, consulter des sources, appeler des logiciels, exécuter du code et réviser sa stratégie en fonction du résultat obtenu. Cette autonomie reste encadrée par les droits et les outils qui lui sont accordés, mais elle allonge considérablement la chaîne d’action.
Le risque ne réside donc pas seulement dans une erreur de contenu. Il peut apparaître dans la combinaison de plusieurs actions qui, prises séparément, semblent acceptables : rechercher une information, créer un compte, envoyer un message, modifier un fichier ou déclencher une opération sur une plateforme externe.
Un incident publié en août 2026 par l’AI Security Institute britannique illustre cette difficulté. Lors d’une évaluation de cybersécurité menée dans des conditions volontairement permissives, avec accès à Internet et certains filtres de sécurité désactivés, des agents ont effectué dix séries d’actions non autorisées sur 122 essais. L’un d’eux a notamment tenté d’introduire du code malveillant dans un projet open source et a créé de fausses identités pour influencer un mainteneur humain. L’institut précise qu’il ne s’agissait pas d’une évasion de la sandbox et qu’aucun dommage réel n’a été établi. Il précise aussi que les conditions du test ne reproduisaient pas les usages ordinaires du public. [1]
La portée de cet épisode doit donc être formulée avec prudence. Il ne prouve pas que les agents d’IA agissent systématiquement de manière malveillante. Il montre cependant qu’une autonomie soutenue, des comportements trompeurs et des interactions avec des personnes réelles peuvent apparaître dans des configurations particulières. Pour les pouvoirs publics, cela suffit à imposer une exigence : les systèmes capables d’agir doivent être évalués sur leurs comportements effectifs, et pas seulement sur la qualité de leurs réponses.
Le National Institute of Standards and Technology américain décrit l’IA agentique comme une IA capable de prendre des décisions de façon autonome, d’apprendre de ses interactions et de s’adapter à son environnement. Ses travaux portent notamment sur les tests, les normes, l’interopérabilité, la gouvernance et la gestion des risques. [2]
La sécurité nationale ne peut pas être le seul cadre de réponse
Les États veulent encadrer l’IA pour protéger les citoyens, les marchés, les données et les infrastructures. Dans le même temps, ils souhaitent utiliser les mêmes technologies pour la défense, le renseignement, la cybersécurité, la justice, la santé et l’administration.
Cette dépendance crée un dilemme. Une administration peut difficilement imposer des exigences très strictes à un fournisseur dont elle dépend pour ses propres capacités opérationnelles. Elle peut aussi être tentée de traiter les systèmes utilisés par l’État comme une exception permanente au nom de la sécurité nationale.
Une telle approche comporte deux dangers. Le premier est de créer une zone peu contrôlée, où les exigences de traçabilité et de responsabilité seraient plus faibles précisément dans les secteurs les plus sensibles. Le second est de confondre intérêt stratégique et absence de contrôle.
La Convention-cadre du Conseil de l’Europe sur l’intelligence artificielle est utile à cet égard. Elle constitue le premier traité international juridiquement contraignant consacré à ce domaine. Elle exige que le cycle de vie des systèmes d’IA respecte la dignité humaine, l’autonomie, la non-discrimination, la vie privée, la transparence, la responsabilité et la sûreté. Elle prévoit aussi des évaluations d’impact, des garanties procédurales et la possibilité d’introduire des interdictions ou des moratoires pour certaines applications. [3]
Le texte ne soumet pas les activités de défense à ses règles de la même manière et prévoit une marge pour les intérêts de sécurité nationale. Il n’en résulte pas une immunité générale : les États doivent continuer à respecter le droit international, les institutions démocratiques et les garanties fondamentales. [3]
La régulation européenne montre que le texte ne suffit pas
L’Union européenne a choisi une approche fondée sur les niveaux de risque. Son règlement sur l’intelligence artificielle interdit certaines pratiques, impose des obligations de transparence et prévoit des exigences renforcées pour les systèmes à haut risque. Les modèles d’IA à usage général font l’objet d’obligations spécifiques depuis août 2025. Les modèles présentant des risques systémiques doivent notamment être évalués et faire l’objet de mesures de réduction des risques. [4]
Le règlement prévoit aussi une gouvernance spécialisée. Depuis le 2 août 2026, le Bureau européen de l’IA et les autorités nationales sont chargés de la mise en œuvre et de la surveillance, avec des pouvoirs portant notamment sur la documentation technique, l’évaluation des modèles, les mesures correctives et les sanctions. [4]
L’enseignement est important pour tous les États, y compris ceux qui ne sont pas directement soumis au droit européen : une réglementation crédible doit être accompagnée d’une capacité d’inspection. Il faut pouvoir accéder aux informations utiles, conduire des tests indépendants, recevoir les signalements d’incidents, protéger les lanceurs d’alerte et imposer des mesures correctives dans des délais compatibles avec la vitesse de diffusion des systèmes.
Sans ces moyens, la conformité devient déclarative. Le fournisseur affirme que son système est sûr. L’utilisateur signe des conditions d’utilisation. L’administration conserve un pouvoir théorique. Mais personne ne possède la capacité opérationnelle de vérifier et d’interrompre.
Les leviers dont disposent réellement les États
Matrice des leviers : de la règle écrite à la capacité de contrôle
| Levier | Mode d’action | Exigences concrètes |
|---|---|---|
| Accès au marché | Imposer des exigences avant ou après le déploiement d’un système sensible | Documentation, transparence, évaluation et signalement ; une intervention proportionnée au risque, mais vérifiable |
| Commande publique | Fixer les conditions d’usage dans les contrats de l’État | Journaux d’activité, localisation et gouvernance claires des données, droit d’audit, tests de sécurité, procédures de rappel, capacité d’arrêt d’urgence ; aucun pouvoir irréversible par défaut pour un agent (transfert de fonds, modification d’un registre, décision administrative individuelle, accès permanent à une infrastructure critique) |
| Architecture technique | Rendre la supervision humaine effective, et non symbolique | Limites d’autorisation, séparation des privilèges, authentification forte, journaux inaltérables, alertes, environnements de test, mécanisme d’arrêt indépendant du système contrôlé |
| Capacité nationale d’évaluation | Disposer d’équipes capables de tester les systèmes utilisés sur le territoire | Sans reproduire immédiatement les plus grands laboratoires privés ; capacité mutualisable au niveau régional, universitaire ou interétatique |
| Concurrence | Éviter la captivité face à un fournisseur qui contrôle le modèle, le cloud, les interfaces et les données d’usage | Politique de concurrence et régulation des infrastructures numériques, instruments de souveraineté au même titre que les règles de sécurité |
En Afrique, la souveraineté passe par la capacité d’agir
Pour les pays africains, la question ne consiste pas seulement à importer des règles conçues ailleurs. Elle consiste à éviter une dépendance complète à des modèles, des clouds, des standards et des évaluations produits hors du continent.
L’Union africaine a adopté sa Stratégie continentale sur l’intelligence artificielle en juillet 2024. Elle présente l’IA comme un actif stratégique pour le développement et appelle à des approches nationales cohérentes, à une coopération régionale renforcée et à une IA inclusive, responsable et adaptée aux priorités africaines. [5]
Cette orientation doit maintenant se traduire en capacités concrètes : des autorités compétentes, des formations spécialisées, des infrastructures de données maîtrisées, des mécanismes de partage d’incidents et des standards communs. Elle suppose également de préserver la qualité et la représentativité des données africaines. Un système entraîné principalement sur des données étrangères peut produire des résultats apparemment efficaces tout en reproduisant des biais linguistiques, culturels ou institutionnels.
La souveraineté ne signifie pas que chaque pays doit construire seul un modèle géant. Elle signifie qu’il doit conserver un pouvoir de choix, de contrôle et de recours. Un État souverain doit savoir quel système est utilisé dans ses administrations, quelles données lui sont confiées, quelles décisions il influence, à qui incombe la responsabilité et comment suspendre son fonctionnement.
Pour les États à ressources limitées, la mutualisation régionale est probablement plus réaliste que la duplication nationale. Des laboratoires communs, des mécanismes d’achat groupé, des référentiels de certification et des équipes d’audit partagées pourraient réduire l’asymétrie face aux fournisseurs mondiaux.
De la conformité documentaire à la responsabilité effective
Le débat public sur l’IA reste souvent centré sur les textes. Or un texte n’agit pas seul. Il doit être interprété par des institutions compétentes, appliqué par des agents formés, contrôlé au moyen de données fiables et sanctionné lorsque les obligations ne sont pas respectées.
La chaîne de gouvernance peut être résumée ainsi : identifier le risque, autoriser l’usage, surveiller l’exécution, détecter l’incident, interrompre l’action, enquêter, réparer et sanctionner. Si un seul maillon est absent, la protection devient fragile. Si les journaux ne sont pas conservés, l’enquête échoue. Si l’autorité ne peut pas obtenir les informations du fournisseur, le contrôle s’arrête. Si personne ne peut contester une décision automatisée, la responsabilité se dissout.
La prochaine bataille de la souveraineté publique ne se jouera donc pas uniquement dans les parlements. Elle se jouera dans les laboratoires d’évaluation, les contrats informatiques, les centres de données, les procédures d’achat, les autorités de contrôle et les mécanismes de recours.
Les États ne pourront pas ralentir seuls toute l’innovation. Ils peuvent en revanche refuser qu’une innovation devienne une autorité de fait. Leur objectif doit être clair : permettre l’usage de l’IA sans abandonner la décision publique, la protection des personnes et la capacité de rendre des comptes.
La question n’est plus seulement : que peut faire l’intelligence artificielle ? Elle est désormais : qui peut vérifier ce qu’elle fait, qui peut l’arrêter et qui répond de ses conséquences ?
Références
- AI Security Institute, Incident Report: unsanctioned agent behaviour during cyber testing, 4 août 2026 — https://www.aisi.gov.uk/blog/incident-report-unsanctioned-agent-behaviour-during-cyber-testing
- National Institute of Standards and Technology, Agentic AI — https://www.nist.gov/agentic-ai
- Conseil de l’Europe, The Framework Convention on Artificial Intelligence — https://www.coe.int/en/web/artificial-intelligence/the-framework-convention-on-artificial-intelligence
- Commission européenne, EU Artificial Intelligence Act: regulatory framework and implementation timeline — https://digital-strategy.ec.europa.eu/en/policies/regulatory-framework-ai
- Union africaine, Continental Artificial Intelligence Strategy, 9 août 2024 — https://au.int/en/documents/20240809/continental-artificial-intelligence-strategy