Fraude augmentée par l’IA en Afrique : la conformité financière peut-elle encore rester dépendante de technologies étrangères ?
Analyse Stratégique — Septembre 2026
INTERPOL · KYC dynamique · AML · Fintech · Souveraineté des données · Supervision régionale
Chapeau : L’intelligence artificielle transforme la fraude financière en une industrie transfrontalière capable d’identifier les victimes, de produire des contenus d’usurpation convaincants et d’automatiser le déplacement des fonds. En Afrique, où l’essor des fintechs et des paiements numériques s’accompagne d’une forte fragmentation réglementaire, cette évolution impose de repenser le KYC, l’AML et la supervision. Mais elle pose également une question stratégique : qui contrôle les données, les modèles et les infrastructures algorithmiques qui protègent le système financier africain ?
IA et fraude financière en Afrique : le passage à l’industrialisation
Pendant longtemps, la fraude financière reposait principalement sur une relation individualisée : un fraudeur, une victime, un récit crédible, puis un transfert de fonds. L’intelligence artificielle vient d’en modifier radicalement l’échelle.
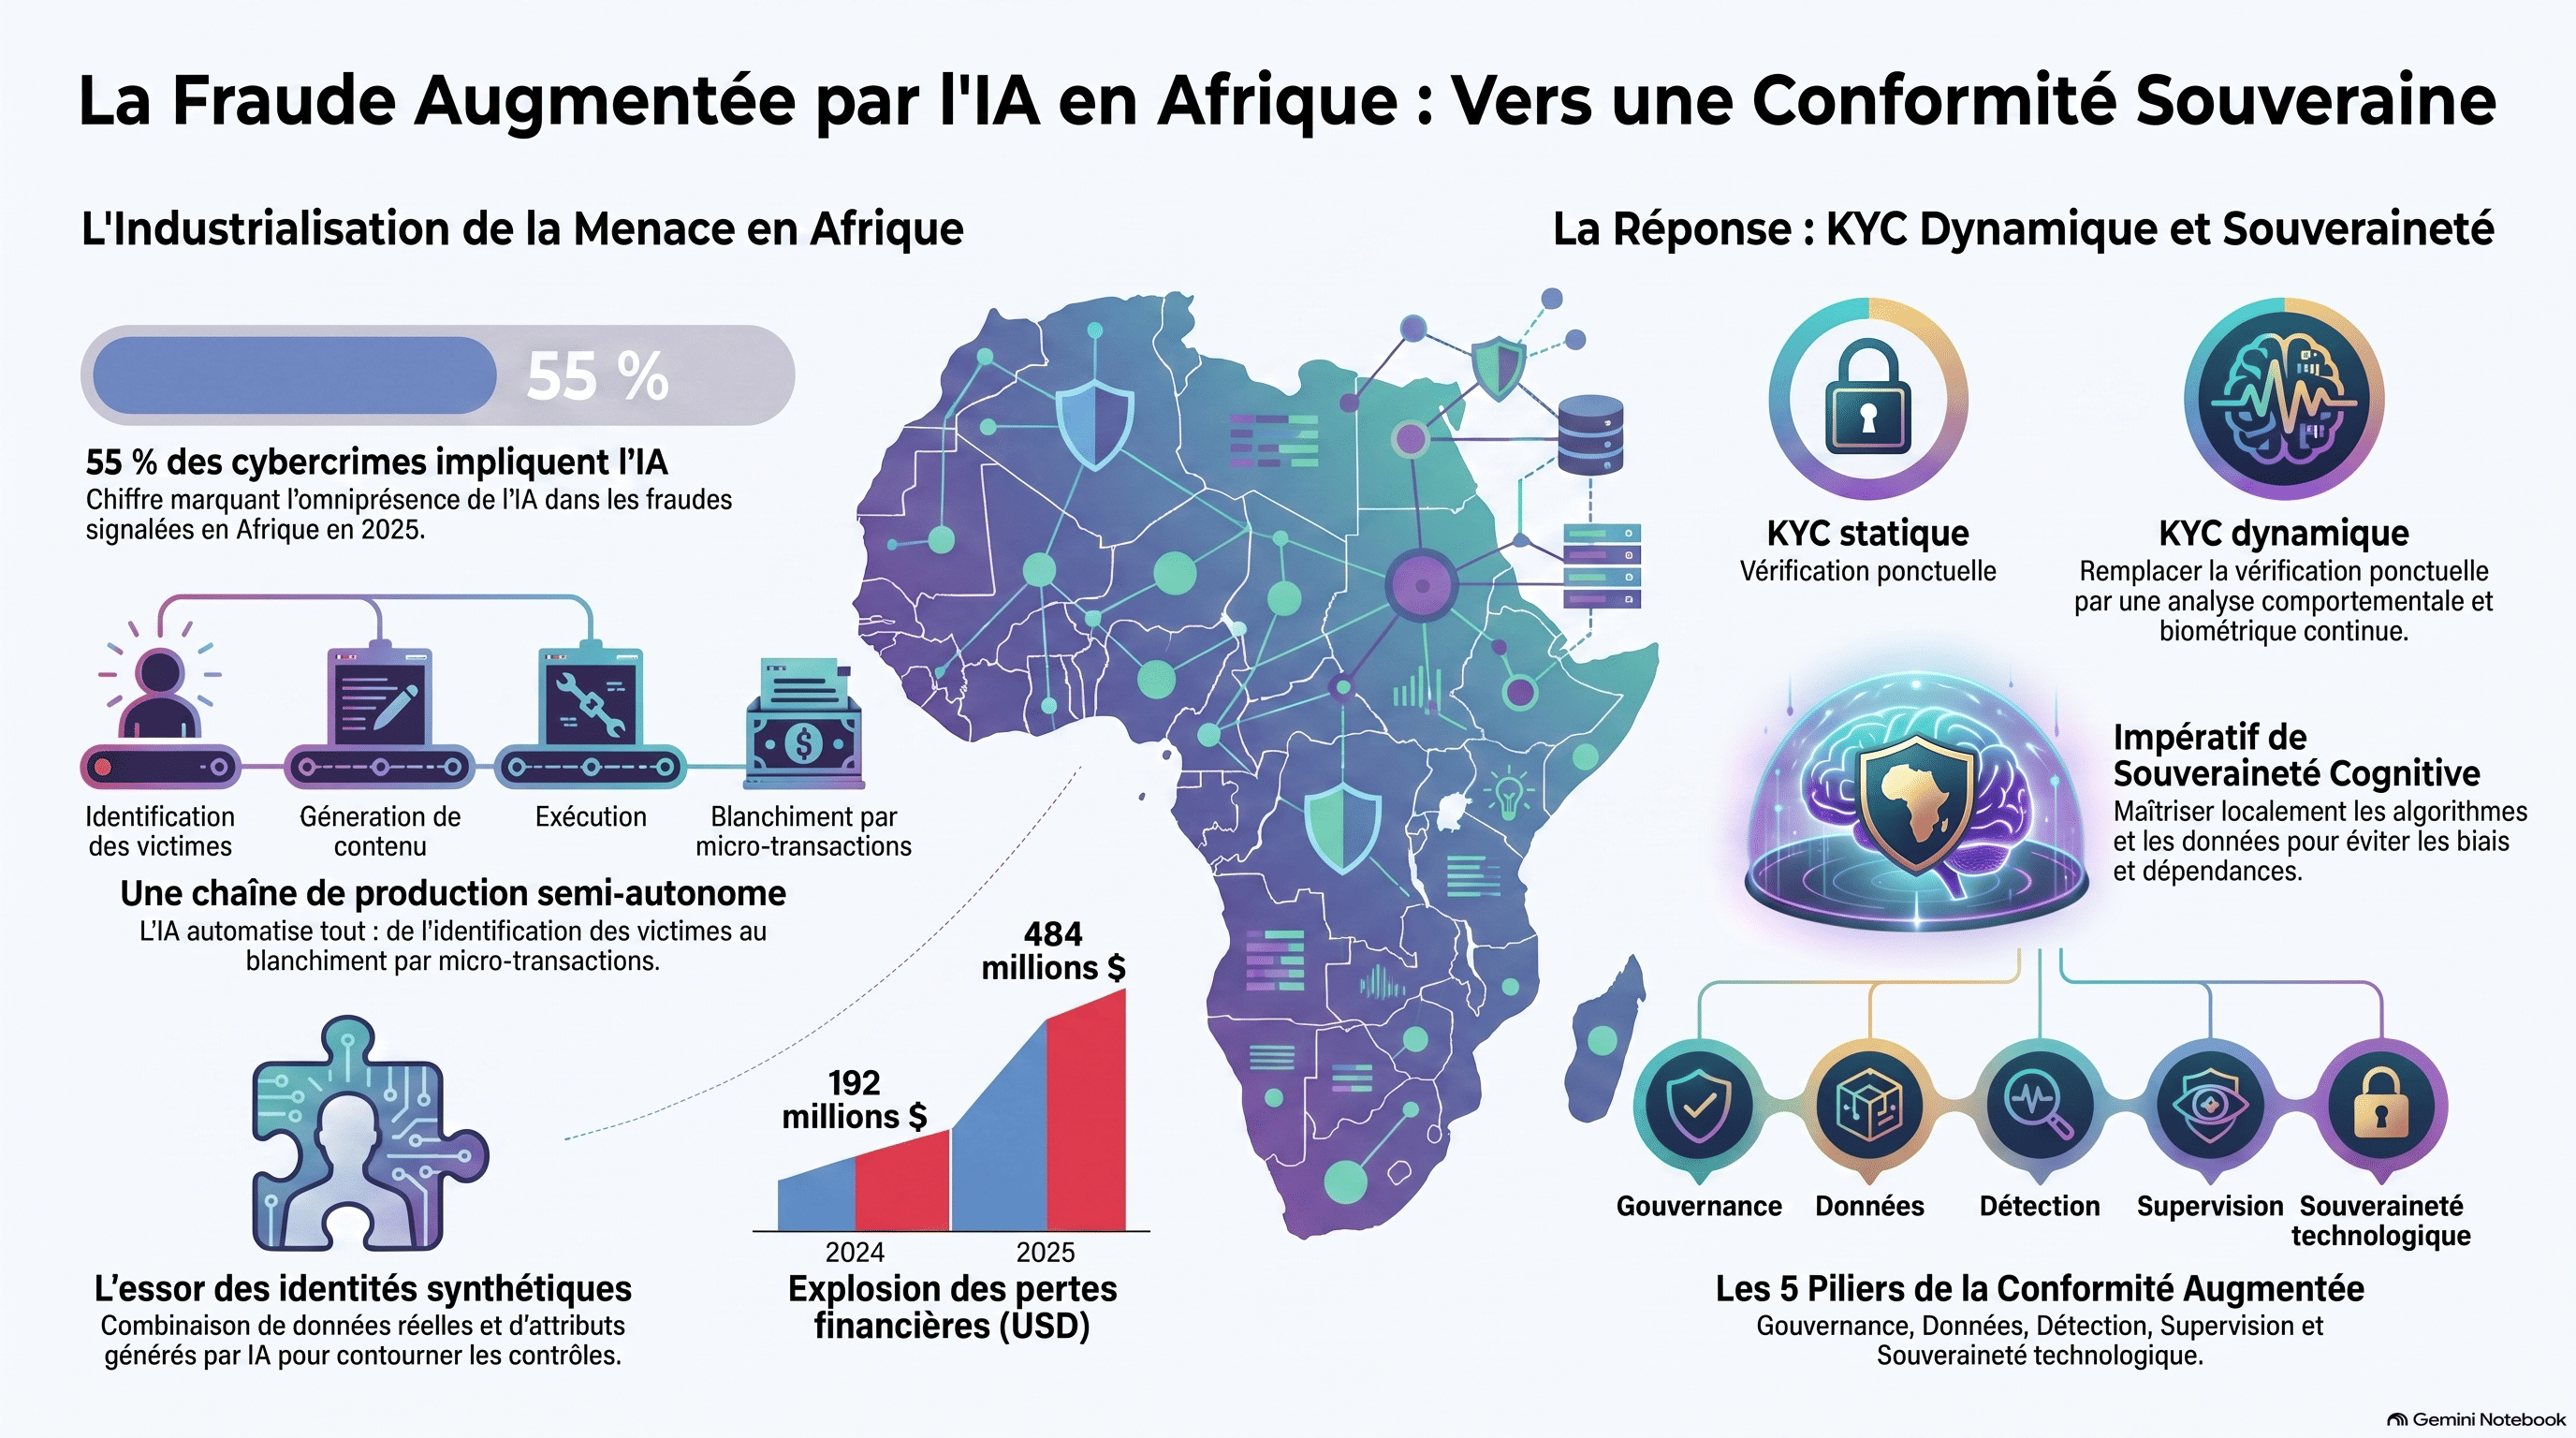
Selon les données relayées par INTERPOL dans son évaluation de la cybermenace en Afrique, fondée sur des informations émanant de 36 pays du continent, l’IA a été impliquée dans 55 % des cybercrimes signalés en Afrique, tandis que les pertes financières signalées liées à la cybercriminalité sont passées d’environ 192 millions de dollars à 484 millions de dollars depuis 2024. INTERPOL souligne par ailleurs que l’IA accroît fortement la rapidité, l’industrialisation et la rentabilité des réseaux de fraude. INTERPOL
Dans son évaluation mondiale de la fraude financière, INTERPOL indique également que la fraude augmentée par l’IA serait 4,5 fois plus rentable que les méthodes traditionnelles, et que des systèmes d’« agentic AI » peuvent contribuer à planifier et exécuter des campagnes de fraude à grande échelle. INTERPOL
Ce qui change n’est pas seulement l’efficacité des attaques, mais leur structure. L’IA permet aujourd’hui d’automatiser l’ensemble d’une chaîne opérationnelle criminelle :
- l’identification des victimes, par exploitation de réseaux sociaux, fuites de données et analyse comportementale ;
- la personnalisation des escroqueries, avec du phishing rédigé dans le ton, la langue et le contexte exacts de la cible ;
- l’usurpation d’identité, par clonage de voix, deepfakes vidéo et création d’identités synthétiques cohérentes, combinant visage, documents, coordonnées et historique numérique ;
- le contournement ou l’affaiblissement des contrôles KYC, lorsque les dispositifs de vérification reposent principalement sur des documents, des selfies ou des contrôles ponctuels insuffisamment corrélés ;
- le recrutement et la gestion de money mules, facilités par des schémas d’ingénierie sociale déployés à grande échelle ;
- le déplacement des fonds, avec des mécanismes de blanchiment fragmentés en milliers de micro-transactions, notamment via les portefeuilles mobiles et les cryptomonnaies.
Une identité synthétique ne correspond pas nécessairement à une personne entièrement fictive : elle peut résulter de la combinaison de données authentiques, volées ou accessibles publiquement, avec des attributs artificiels générés par IA.
Le fraudeur ne dispose plus seulement d’un outil. Il dispose d’une chaîne de production semi-autonome. Les outils d’IA capables d’enchaîner plusieurs étapes d’une campagne avec une intervention humaine réduite ouvrent un seuil supplémentaire d’automatisation. Leur diffusion progressive pourrait transformer encore davantage l’économie de la fraude.
Le nouveau profil de risque pour les banques et fintechs africaines
L’écosystème financier africain présente une combinaison de vulnérabilités qui en fait une cible privilégiée — mais aussi un terrain de rupture possible.
D’un côté, une croissance remarquable : l’Afrique est un laboratoire mondial du paiement mobile, des fintechs et de l’inclusion financière numérique. De l’autre, des fragilités structurelles :
- une fragmentation des cadres réglementaires, qui permet aux réseaux criminels d’arbitrer entre juridictions ;
- des capacités de supervision inégales, alors même qu’INTERPOL souligne les besoins critiques de montée en compétence des autorités et services répressifs face aux usages criminels de l’IA ; INTERPOL
- une dépendance marquée aux prestataires technologiques extérieurs, pour l’hébergement, les scores de risque et les outils de détection ;
- des mécanismes de partage d’information encore insuffisants entre établissements et entre pays ;
- la difficulté structurelle de vérifier l’identité dans des environnements transfrontaliers où les registres d’état civil et les systèmes biométriques restent hétérogènes.
On peut distinguer trois niveaux de risque, qui appellent des réponses différentes :
- Le risque d’identité : les identités synthétiques peuvent contourner la vérification ponctuelle et créer des profils frauduleux difficiles à distinguer au moyen de contrôles classiques.
- Le risque transactionnel : les schémas multi-étapes, fractionnés sur des dizaines d’établissements et de corridors, échappent à la détection mono-institution.
- Le risque systémique : l’accumulation de failles dans les fintechs, les agrégateurs de paiement et les opérateurs de mobile money peut fragiliser la confiance dans l’ensemble de l’écosystème numérique — qui est précisément le moteur de l’inclusion financière africaine.
Cette vulnérabilité systémique prolonge directement les analyses déjà publiées par GSF sur la finance régionale, notamment : Finance UEMOA 2028 : 5 disruptions BCEAO-ZLECAf, stablecoins, SWIFT & IA
Deepfakes et identités synthétiques : les limites du KYC traditionnel
Le KYC tel qu’il est majoritairement pratiqué repose sur un postulat devenu obsolète : qu’un document d’identité, vérifié une fois à l’ouverture du compte, atteste durablement de l’identité et du risque d’un client.
Face à l’IA, ce postulat s’effondre. Un document peut être falsifié ou généré ; un selfie peut être simulé, réutilisé ou produit à l’aide d’un deepfake. Une identité réelle peut également être usurpée à partir de données personnelles exposées en ligne. Les alertes d’INTERPOL sur l’usage criminel de l’IA, combinées à la circulation massive de données personnelles, illustrent ce risque : l’agrégation de données accessibles ou volées et de contenus générés par IA peut suffire à fabriquer une identité synthétique crédible. INTERPOL
La réponse ne peut pas être davantage de paperasse. Elle doit être un changement de paradigme : passer du KYC statique à une connaissance dynamique et continue du risque.
Cela suppose notamment :
- une vérification biométrique avec détection de vivacité, capable de distinguer une présence réelle d’une injection numérique ;
- de l’analyse comportementale : façon de taper, de naviguer, habitudes de transaction, cohérence temporelle ;
- la détection de réutilisation d’identité : un même visage, un même appareil, un même numéro apparaissant sous plusieurs identités est un signal fort ;
- la surveillance des parcours de connexion : appareil, réseau, géolocalisation, historique ;
- le contrôle renforcé des opérations inhabituelles, fondé sur la corrélation entre identité, comportement et contexte transactionnel, plutôt que sur des seuils fixes.
Ces dispositifs doivent naturellement être conçus selon une approche proportionnée, documentée et juridiquement encadrée : finalité précise, minimisation des données, sécurité, durée de conservation maîtrisée, information appropriée des personnes et supervision humaine en cas de décision défavorable significative.
En d’autres termes : le risque n’est plus un statut attribué à l’ouverture du compte. C’est une grandeur qui se mesure en continu.
Pour une lecture complémentaire sur la gouvernance des modèles et de la décision, voir également : Régulation de l’IA en Afrique : vers un modèle de souveraineté numérique pour les banques et les fintechs ?
Souveraineté des données financières : la vraie question de la conformité IA
C’est ici que le débat change de nature.
La question que se posent la plupart des institutions n’est pas la bonne. « Quels outils d’IA devons-nous acheter pour détecter la fraude ? » n’est qu’une question d’équipement. La question stratégique est :
Qui contrôle les données, les modèles, les règles de détection et les décisions produites par l’IA qui protège le système financier africain ?
Cette question est loin d’être théorique. Elle recouvre des risques concrets :
- le stockage de données financières sensibles — clients, transactions, comportements, signalements — hors du continent ou hors d’un cadre juridictionnel assurant aux autorités africaines une maîtrise effective de l’accès, de l’audit et de la continuité ;
- des modèles entraînés sur des données étrangères, dont les biais peuvent pénaliser mécaniquement certaines populations, certains corridors commerciaux ou certains profils de clients africains ;
- l’opacité des scores de risque : comment contester un refus de transaction produit par un modèle dont personne, dans l’établissement, ne comprend réellement le fonctionnement ?
- l’impossibilité d’auditer certains modèles propriétaires, alors même qu’ils déterminent qui est autorisé ou bloqué ;
- une dépendance à l’égard d’un fournisseur qui, en cas de rupture contractuelle, de changement de politique commerciale, de restriction réglementaire ou de mesure de sanction, pourrait affecter la continuité de fonctions critiques de conformité.
La souveraineté financière ne se réduit plus à la monnaie, aux réserves ou aux systèmes de paiement. Elle dépend désormais de la capacité d’un pays — ou d’une union régionale — à maîtriser les systèmes algorithmiques qui qualifient le risque et autorisent ou bloquent les flux financiers.
Un régulateur qui ne peut pas auditer les modèles de ses banques n’exerce plus pleinement sa supervision. Un État dont les données financières, les modèles de risque et les mécanismes de décision sont durablement opérés hors de sa sphère de contrôle juridictionnel s’expose à une délégation de fait d’une partie de sa souveraineté.
C’est le sens de la souveraineté cognitive appliquée à la sécurité financière : la capacité de définir, mesurer et contester le risque doit rester contrôlable par les institutions africaines.
Cette réflexion s’inscrit dans la continuité de vos travaux sur la souveraineté cognitive : Souveraineté cognitive : frein ou atout à la performance des entreprises ? et Claude Fable 5 débranché par Washington : une alerte majeure pour la souveraineté cognitive
KYC dynamique et conformité augmentée : cinq piliers d’action
Ce constat appelle une feuille de route. Nous proposons de la structurer autour de cinq piliers :
1. Gouvernance
Inventorier les systèmes d’IA utilisés dans la conformité — détection, scoring, vérification d’identité, interfaces clients — définir sans ambiguïté les responsabilités humaines en dernier ressort, et instaurer un droit d’audit interne sur les modèles, y compris ceux fournis par des tiers.
2. Données
Garantir la localisation, la qualité, l’interopérabilité et la protection des données financières sensibles. Une conformité souveraine commence par des données que l’on peut conserver, corriger et défendre juridiquement.
3. Détection
Combiner l’IA, les règles AML éprouvées, l’analyse comportementale et le renseignement humain. Aucune couche isolée ne suffit face à une chaîne criminelle automatisée ; une architecture de défense en profondeur permet d’en réduire substantiellement la probabilité et l’impact.
4. Supervision
Doter les régulateurs de capacités SupTech capables d’analyser les flux à l’échelle du système, et organiser un partage sécurisé d’informations entre établissements et entre pays. Les réseaux frauduleux exploitent les frontières ; les mécanismes de détection doivent être conçus à leur échelle.
Le GIABA insiste précisément, dans ses travaux récents, sur le besoin de décloisonner gouvernance, gestion des risques, audit et conformité technologique, tout en renforçant l’explicabilité, la validation indépendante, la supervision humaine et l’information des organes dirigeants. GIABA
5. Souveraineté
Orienter l’achat technologique vers des solutions dont l’État ou l’établissement peut contrôler l’hébergement, auditer les modèles, exporter les données et conserver les compétences. Investir dans les talents : sans analystes formés, la meilleure technologie reste une boîte noire dirigée de l’extérieur.
Ces cinq piliers ne supposent pas une autonomie technologique immédiate ni un repli sur des solutions exclusivement nationales. Ils exigent, en revanche, une maîtrise contractuelle, technique et institutionnelle suffisante pour prévenir une dépendance subie.
Encadré — Cinq questions à poser à tout fournisseur d’IA de conformité
- Où sont hébergées nos données, et dans quelle juridiction ?
- Sur quelles données vos modèles ont-ils été entraînés ?
- Pouvons-nous auditer le modèle et comprendre ses décisions ?
- Que se passe-t-il en cas de rupture de contrat ?
- Qui assume la responsabilité en cas d’erreur de détection ?
OHADA, UEMOA et données : construire la réponse régionale
Dans l’espace OHADA et UEMOA, cet agenda ne part pas de zéro. Encore faut-il distinguer précisément les rôles de chaque ensemble :
| Ensemble | Apport spécifique |
|---|---|
| OHADA | Harmonisation du droit des affaires, traitement des litiges, recouvrement, gouvernance des entreprises, enjeux de preuve numérique |
| UEMOA | Intégration financière et monétaire, régulation bancaire, BCEAO, établissements de paiement, lutte contre le blanchiment, coordination régionale |
| États membres | Droit des données personnelles, cybersécurité, identité numérique, procédure pénale, autorités nationales de contrôle |
L’OHADA n’a pas vocation à réguler seule les infrastructures financières ni les modèles d’IA. Mais son rôle dans l’harmonisation du droit des affaires, de la preuve et du règlement des différends peut compléter utilement l’action monétaire, prudentielle et AML/CFT portée à l’échelle de l’UEMOA.
Sur cette base, plusieurs chantiers doivent être articulés autour de l’IA :
- les obligations AML/CFT et la lutte contre les flux financiers illicites ;
- la supervision de la BCEAO sur les établissements de paiement et les fintechs ;
- la cybersécurité des infrastructures financières critiques, désormais indissociable de la conformité ;
- les cadres de protection des données personnelles, qui conditionnent les traitements comportementaux nécessaires à la détection ;
- la coopération judiciaire et financière transfrontalière, qui doit passer du stade déclaratif à l’échange opérationnel de renseignements.
Dans l’espace UEMOA, l’Instruction BCEAO n°001-03-2025 du 18 mars 2025 relative aux modalités de mise en œuvre, par les institutions financières, de leurs obligations en matière de conformité LBC/FT constitue déjà un ancrage utile pour intégrer la gouvernance des outils technologiques dans un dispositif de contrôle plus robuste. BCEAO
Le point essentiel est celui-ci : aucune réponse strictement nationale n’est à la hauteur du problème. Une identité synthétique créée dans un pays, activée par un deepfake dans un second et monétisée par un réseau de mules dans un troisième traverse précisément les frontières que les dispositifs nationaux ne franchissent pas.
La conformité augmentée doit donc être pensée comme une infrastructure régionale partagée : standards d’identité numérique, protocoles d’échange d’informations, capacités d’audit communes, mutualisation des compétences SupTech.
Pour approfondir la dimension contentieuse et institutionnelle de cette articulation, voir : Sécuriser la justice numérique et les flux contentieux en Afrique
Conclusion : la conformité comme infrastructure stratégique
La fraude augmentée par l’IA ne constitue pas une menace supplémentaire dans le paysage financier africain. Elle modifie les conditions mêmes dans lesquelles les institutions identifient leurs clients, évaluent le risque, surveillent les transactions et coopèrent au-delà des frontières.
La conformité financière cesse ainsi d’être une fonction de contrôle située en aval de l’activité. Elle devient une infrastructure stratégique : elle organise la confiance, protège les flux, conditionne l’inclusion financière et participe désormais à la souveraineté numérique.
Le choix ne se résume pas à adopter ou non l’IA. Il consiste à déterminer qui en maîtrise les données, en audite les modèles, en contrôle les décisions et en assume la responsabilité. Pour les banques, les fintechs et les régulateurs africains, l’enjeu n’est donc pas seulement technologique. Il est institutionnel, juridique et géopolitique.
Les institutions africaines ont un choix : rester des consommatrices d’outils de détection conçus, entraînés et arbitrés ailleurs — ou devenir les architectes d’une conformité qu’elles contrôlent, auditent et adaptent à leurs réalités.
FAQ SEO
Pourquoi l’IA augmente-t-elle le risque de fraude financière en Afrique ?
Parce qu’elle permet d’industrialiser plusieurs étapes de la fraude : ciblage des victimes, personnalisation du phishing, usurpation d’identité, création d’identités synthétiques, gestion de money mules et déplacement fragmenté des fonds.
Qu’est-ce qu’une identité synthétique ?
Une identité synthétique résulte de la combinaison de données réelles, volées ou publiques, avec des attributs artificiels générés par intelligence artificielle pour créer un profil crédible mais frauduleux.
Pourquoi le KYC traditionnel devient-il insuffisant ?
Parce qu’un document ou un selfie vérifié une seule fois ne suffit plus à garantir durablement l’authenticité d’une identité face aux deepfakes, à la falsification documentaire et à la réutilisation de données personnelles.
Que signifie la souveraineté des données financières ?
Elle désigne la capacité pour les institutions et autorités africaines de contrôler l’accès, l’audit, la localisation, la continuité et la gouvernance des données, modèles et décisions utilisés pour protéger le système financier.
Quelle réponse pour les banques et fintechs africaines ?
Elles doivent combiner gouvernance des modèles, qualité et localisation des données, détection comportementale, supervision renforcée et stratégie de souveraineté technologique afin de réduire leur dépendance à des boîtes noires étrangères.
Maillage interne recommandé
- IA agentique et fraude financière en Afrique : pourquoi banques et fintechs doivent reprendre le contrôle des données
- Régulation de l’IA en Afrique : vers un modèle de souveraineté numérique pour les banques et les fintechs ?
- Finance UEMOA 2028 : 5 disruptions BCEAO-ZLECAf, stablecoins, SWIFT & IA
- Souveraineté cognitive : frein ou atout à la performance des entreprises ?
- Claude Fable 5 débranché par Washington : une alerte majeure pour la souveraineté cognitive
- Sécuriser la justice numérique et les flux contentieux en Afrique
Sources primaires et institutionnelles
- INTERPOL — AI linked to more than half of cybercrime in Africa
- INTERPOL — Global financial fraud threat assessment
- BCEAO — Instruction n°001-03-2025 du 18 mars 2025
- GIABA — Compliance through Technology and Governance
GSF Consulting International accompagne les institutions financières, les régulateurs et les entreprises dans la structuration de leur gouvernance IA, de leur conformité augmentée et de leur stratégie de souveraineté numérique.